

埠掃描是一種用於識別電腦或網路上開放埠的技術。這些開放埠可能成為駭客和其他網路犯罪分子入侵系統的途徑。透過識別開放埠,他們能夠發現可供利用的漏洞。本文將詳細解釋什麼是埠掃描、其工作原理以及如何有效防止埠掃描。
什麼是埠掃描?
埠掃描是探測網路主機開放埠的過程,以發現可用服務並評估安全漏洞。它包括向網路設備上的各個埠傳送資訊,並分析回應以確定埠的狀態。
埠掃描的主要目的是識別哪些埠是開放的,並監聽传入連線。這些資訊可以被網路管理員合法使用,也可能被網路犯罪分子惡意利用。
埠掃描通常涉及以下協定:
TCP(傳輸控制協定)
UDP(使用者資料報協定)
TCP 是一種面向連線的協定,透過在傳送方和接收方之間建立連線、提供錯誤檢查並保證資料包按正確順序到達,從而確保可靠的資料傳輸。
相比之下,UDP 是一種無連線協定,無需建立連線即可傳送資料,因此速度更快,但可靠性較低,因為它無法保證資料的交付、順序或錯誤恢復。
埠掃描的工作原理是什麼?
埠掃描的工作原理是系統性地探測目標系統,識別開放埠和與之相關的服務。
目標選擇:使用者指定要掃描的目標 IP 位址或主機名,可以是網路中的單一設備或一系列設備。
掃描類型選擇:使用者根據所使用的掃描軟體選擇要執行的埠掃描類型。每種掃描類型都有其獨特的方法和隱蔽程度。
資料包傳送:掃描工具向目標系統的指定埠傳送資料包。
回應分析:掃描工具監聽目標系統的回應。
服務偵測:如果某個埠被確定為開放埠,掃描工具可能會傳送其他探測器,以收集有關在該埠上執行的服務(如 HTTP、FTP)及其版本的事務資訊。
作業系統指紋識別:一些進階掃描程式可能會使用 TCP/IP 堆疊指紋等技術分析回應的特徵,以推斷目標的作業系統。
結果編譯:掃描完成後,工具會對結果進行編譯,提供開放埠清單、相關服務以及掃描期間收集的其他資訊。
報告生成:最後,掃描工具會生成一份報告,總結掃描結果,該報告可用於安全評估、漏洞分析或網路管理。
埠掃描技術類型
埠掃描軟體可以執行幾種基本技術來識別開放埠及其執行的服務。一些常見的技術包括:
TCP 連線掃描
這種技術嘗試與每個埠建立完整的 TCP 三方交握(SYN、SYN-ACK、ACK)。如果連線成功,則埠開放;如果連線失敗,則埠關閉。
但這種方法容易被偵測到,因為它完成了完整的 TCP 交握過程。
SYN 掃描
也稱為半開放掃描,向埠傳送 SYN 資料包(用於啟動 TCP 連線)。如果收到 SYN-ACK 回應,則埠開放;如果收到 RST 回應,則埠關閉。
這種掃描比 TCP 連線掃描更隱蔽,攻擊者通常用它來躲避檢測。
UDP 掃描
UDP 掃描與 TCP 掃描的工作原理不同,因為它使用使用者資料報協定。如果收到 ICMP「埠不可達」資訊,則認為埠已關閉;如果沒有回應或收到不同類型的回應,則認為埠已開啟。
由於沒有建立連線,UDP 掃描通常比 TCP 掃描更慢,可靠性也較低,常用於掃描在 UDP 上執行的服務,如 DNS 和 SNMP。
FIN 掃描
這種方法向埠傳送 FIN 資料包。根據 TCP 規範,關閉的埠應回應 RST 資料包,而開放的埠應忽略 FIN 資料包。
這種方法用於隱蔽地檢查開放埠,因為它有時可以繞過不記錄 FIN 資料包的防火牆和入侵檢測系統。
Xmas 掃描
因 TCP 標頭旗標位的交替而得名,這種技術傳送的資料包會設定 FIN、URG 和 PUSH 旗標位。
與 FIN 掃描類似,關閉的埠應回應 RST 資料包,而開放的埠將忽略該資料包。
網路犯罪分子如何利用埠掃描進行攻擊?
埠掃描是網路犯罪分子用來識別目標系統漏洞的基本技術。
攻擊者首先要收集目標網路的資訊,包括識別 IP 位址和網路範圍。然後,攻擊者使用埠掃描工具進行初步掃描,檢測哪些埠是開放和可用的。
一旦確定了開放埠,攻擊者就會探測這些埠,以確定哪些服務和應用程式正在執行。他們可能會透過資料庫漏洞或自動工具來確定利用這些弱點的最佳方法。
當埠掃描被成功使用時,可能會導致嚴重後果,包括:
未經授權的存取
資料外洩
系統崩潰
如何掃描埠?
你可能會問,既然埠掃描通常被網路犯罪分子用於惡意目的,為什麼還要掃描埠呢?答案就在於主動維護安全。透過掃描埠,你可以在攻擊者利用開放埠之前識別並保護它們。定期掃描埠有助於了解網路漏洞,從而採取預防措施,增強整體安全態勢。
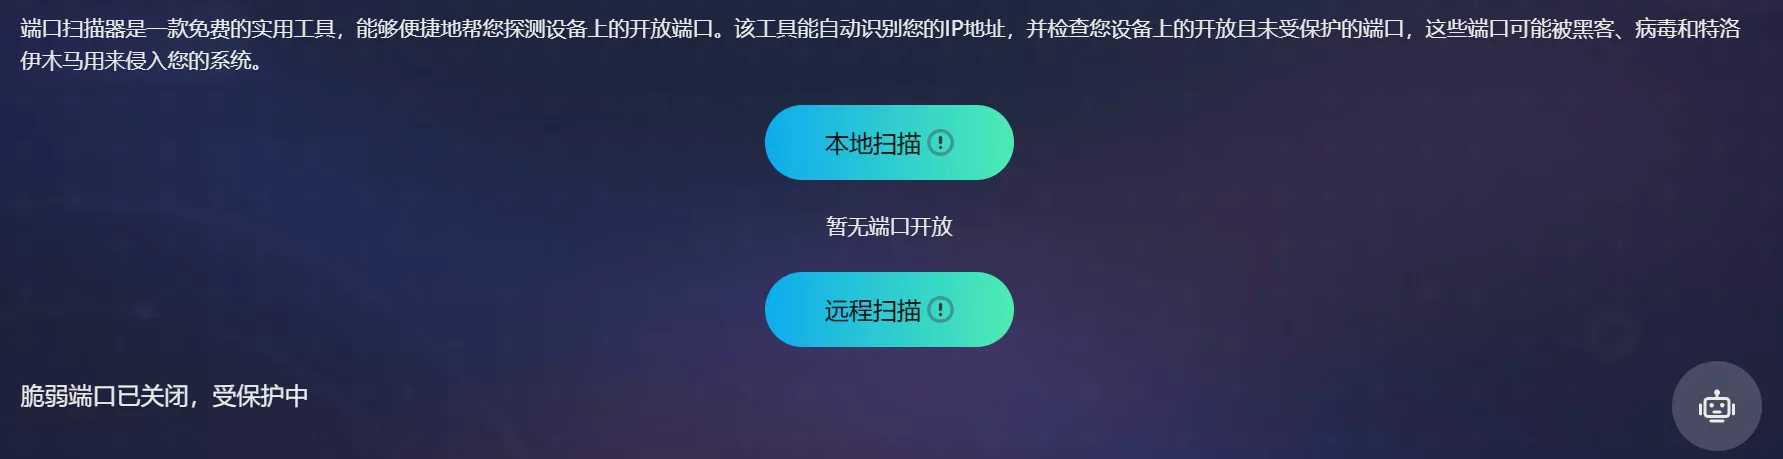
使用 P1Browser 埠掃描器,你可以主動識別和降低風險,確保網路安全。
P1Browser 可自動偵測裝置的 IP 位址,無需手動輸入。一旦偵測到 IP 位址,P1Browser 將掃描一系列埠,以確定哪些埠是開放的,哪些埠可能未受保護。埠掃描程式會檢查可能被駭客、病毒或木馬利用的漏洞。
如何防止埠掃描?
關閉不需要的埠
防止埠掃描攻擊最簡單有效的方法之一就是關閉不需要的埠。這可以減少攻擊者可利用的入口點數量。定期檢查和更新開放埠清單,確保只有必要的服務被暴露,從而最大限度地降低被利用的風險。
使用防火牆
防火牆根據預先確定的安全規則監控進出網路流量,有助於阻止未經授權的存取,同時允許合法通訊。
配置防火牆,只允許必要的流量進入特定埠,阻止所有其他流量。這可以透過路由器設定或在單一設備上使用基於軟體的防火牆來實現。防火牆還可配置為記錄可疑活動並發出警報,從而提供額外的安全保護。
網路分段
透過對網路進行分段,可以限制攻擊者在存取一個網段時在網路內橫向移動的能力。這種策略有助於防止大範圍的破壞。
啟用入侵檢測系統(IDS)
IDS 監控網路流量中的可疑活動和已知威脅,在偵測到潛在入侵時發出警報。
許多現代路由器和安全軟體套件都包含內建 IDS 功能。確保啟用並正確配置 IDS 以監控網路。
結論
總體而言,透過採取措施防止埠掃描,你可以有效阻止漏洞被惡意攻擊者利用。定期使用 P1Browser 等線上埠掃描工具掃描埠,並採取上述預防措施,將有助於維護一個安全、有韌性的網路環境。
埠掃描常見問題
埠掃描有哪些風險?
埠掃描本身並無害處,但攻擊者可以利用它來識別開放埠和易受攻擊的服務,從而獲得未經授權的存取、發起攻擊或破壞系統。
埠掃描可以被檢測到嗎?
是的,入侵檢測系統(IDS)和防火牆可以檢測到埠掃描。這些系統能夠記錄掃描活動並發出警報,幫助你採取適當措施保護網路安全。
網上有哪些免費埠掃描工具?
你可以使用幾種免費的線上埠掃描工具,包括:
Nmap: 通用且廣泛使用的網路掃描工具。
Angry IP Scanner: 快速易用的 IP 和埠掃描工具。
P1Browser: 線上埠掃描器,可自動偵測 IP 位址並檢查開放和未受保護的埠。
我應該多久執行一次埠掃描?
建議根據網路規模和安全需求定期執行埠掃描,如每週或每月一次。此外,在網路或 IT 基礎設施發生任何重大變化後,也應進行埠掃描。